Domain zra.at kaufen?
Wir ziehen mit dem Projekt
zra.at um.
Sind Sie am Kauf der Domain
zra.at interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zra.at kaufen?
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
Ähnliche Suchbegriffe für Snort-Intrusion-Detection-and
Top-Angebote
Produkte zum Begriff Snort-Intrusion-Detection-and:
-
Funhouse Games Snort FunnyPartyspiel Snort Funny ist ein lautes und albernes Familienspiel für 2 oder mehr Spieler ab 8 Jahren, mit Schweinenasen, lustigen Herausforderungen und ca. 30 Minuten Spielzeit. Alle Spieler tragen eine Schweinenase und versuchen, ein ernstes Gesicht zu bewahren, während sie alberne Herausforderungen meistern und die Gegner zum Lachen bringen. Wenn jemand lacht, verrät ihn die Nase mit einem peinlichen Grunzen, und der Spieler, der das Lachen verursacht hat, nimmt eines seiner Oink-Teile. Für 2+ Spieler Ca. 30 Minuten Spielzeit Empfohlen ab 8 Jahren Enthält Schweinenasen-Lachmechanik und Oink-Teile Nach 3 chaotischen Runden gewinnt der Spieler mit den meisten Oink-Teilen, was Snort Funny zu einer lebhaften Wahl für Familienabende, Partys und Freundesgruppen macht.35,54 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
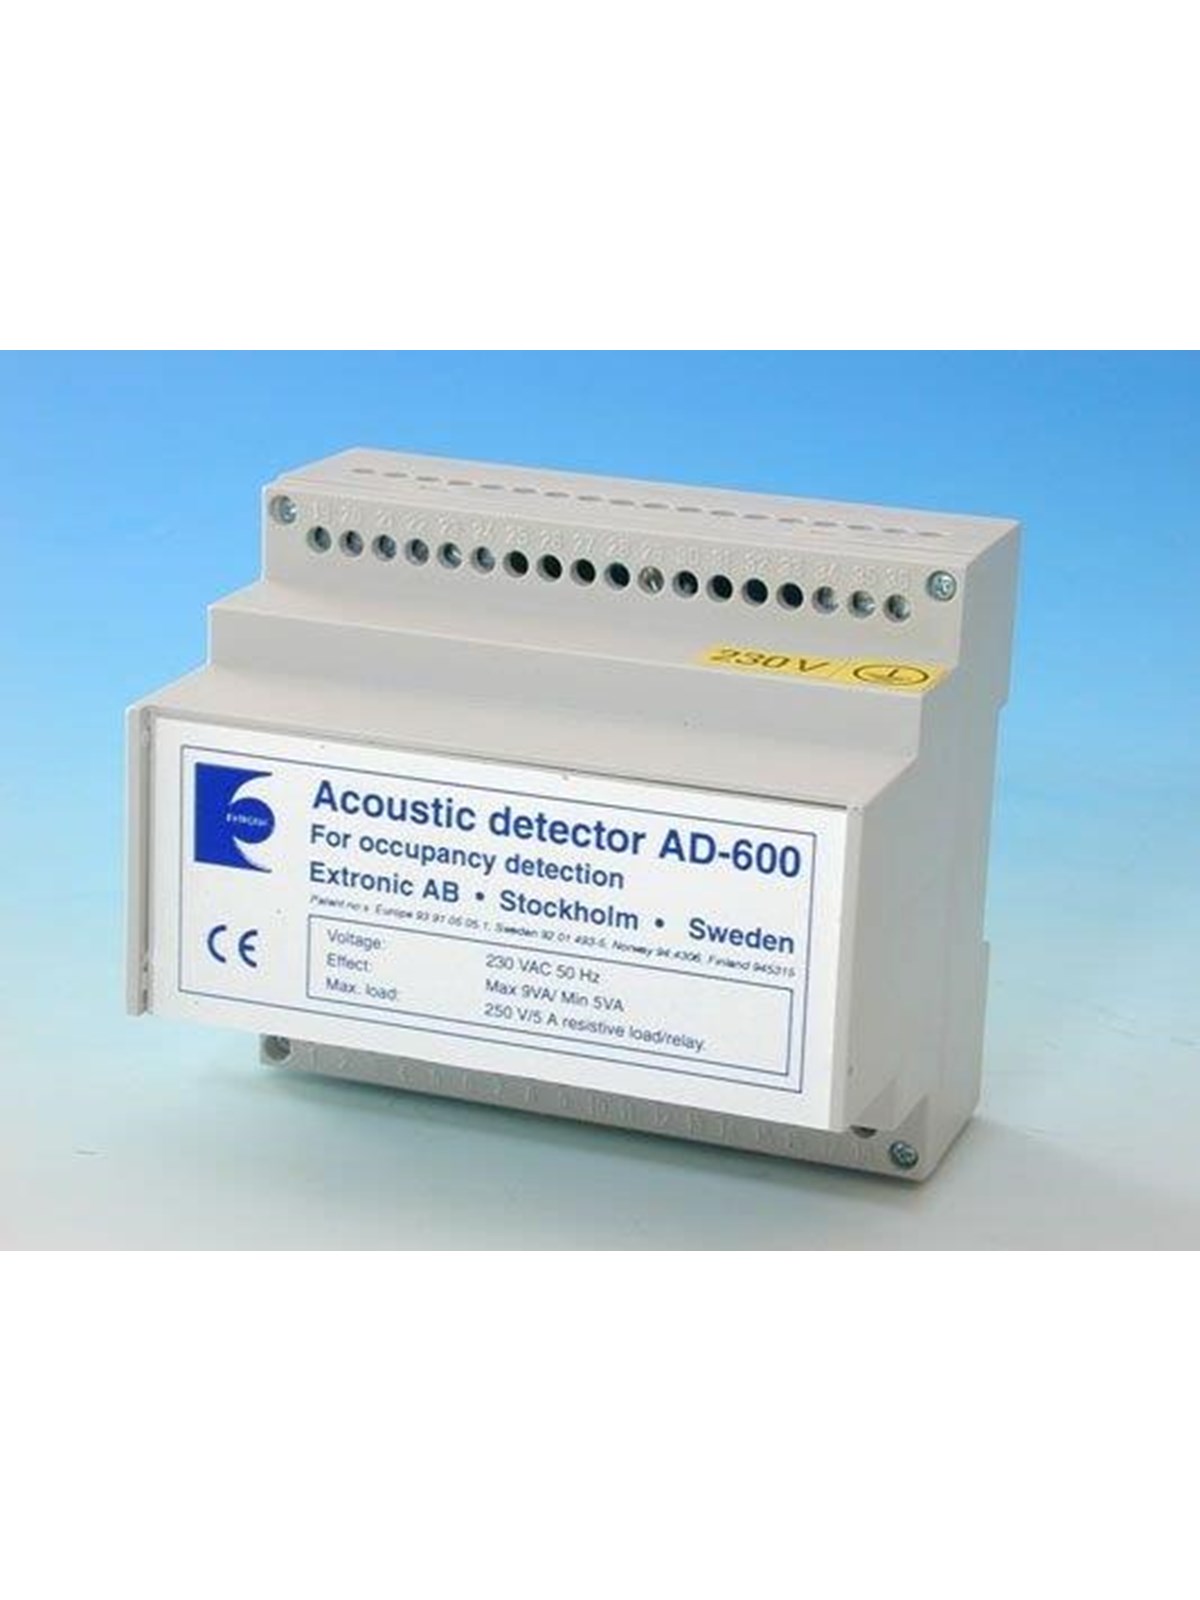
Vanpee & Westerberg Ad600 acoustic detectionThe AD600 is a presence detector for energy-saving lighting control. By monitoring sounds from two different areas of frequency and analysing them, "presence" is detected. The lighting is switched on by the inaudible "sounds" with low frequencies which arise when a door opens. The lighting is then kept switched on by higher sound frequencies from footsteps and speech. The main function is automatic activation/deactivation of the lighting in the event of presence/absence. Activation/ deactivation can take place in two separate channels, A and B (lighting groups).677,60 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Fault Detection in Microservice ArchitecturesIn the age of continuous delivery and microservices, the difference between resilient software and production chaos lies in proactive fault detection. This book shows how to harness the power of...65,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Sicherheit von Netzwerken?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es hilft dabei, Sicherheitslücken zu identifizieren und zu schließen, um Datenverlust und Schäden zu verhindern. Durch die frühzeitige Erkennung von Angriffen können Unternehmen schnell reagieren und ihre Netzwerke besser schützen. **
-
Welche Vorteile bietet ein Intrusion Detection System für die Sicherheit von Netzwerken und wie funktioniert es?
Ein Intrusion Detection System bietet die Möglichkeit, verdächtige Aktivitäten in einem Netzwerk zu erkennen und darauf zu reagieren, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Es funktioniert, indem es den Datenverkehr im Netzwerk überwacht, Anomalien und bekannte Angriffsmuster identifiziert und Alarme auslöst, um Sicherheitsverantwortliche über potenzielle Bedrohungen zu informieren. Durch die Implementierung eines Intrusion Detection Systems können Unternehmen ihre Netzwerke besser schützen und Sicherheitsvorfälle schneller erkennen und darauf reagieren. **

Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
Top-Angebote
Produkte zum Begriff Snort-Intrusion-Detection-and:
-
Snort Intrusion Detection and Prevention ToolkitMit diesem Fachbuch erhältst du einen tiefgreifenden Einblick in die Welt der Netzwerksicherheit und die Anwendung der neuesten Snort-Version 2.6 . Die Experten Brian Caswell, Andrew Baker und Jay Beale führen dich fundiert durch die komplexen Prozesse der Paketinspektion und zeigen dir, wie du die Effizienz deines Systems optimierst. Das Werk ist ideal für IT-Profis geeignet, die ihre Kenntnisse in der Verteidigung von großen und hochbelasteten Unternehmensnetzwerken erweitern möchten70,82 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Funhouse Games Snort FunnyPartyspiel Snort Funny ist ein lautes und albernes Familienspiel für 2 oder mehr Spieler ab 8 Jahren, mit Schweinenasen, lustigen Herausforderungen und ca. 30 Minuten Spielzeit. Alle Spieler tragen eine Schweinenase und versuchen, ein ernstes Gesicht zu bewahren, während sie alberne Herausforderungen meistern und die Gegner zum Lachen bringen. Wenn jemand lacht, verrät ihn die Nase mit einem peinlichen Grunzen, und der Spieler, der das Lachen verursacht hat, nimmt eines seiner Oink-Teile. Für 2+ Spieler Ca. 30 Minuten Spielzeit Empfohlen ab 8 Jahren Enthält Schweinenasen-Lachmechanik und Oink-Teile Nach 3 chaotischen Runden gewinnt der Spieler mit den meisten Oink-Teilen, was Snort Funny zu einer lebhaften Wahl für Familienabende, Partys und Freundesgruppen macht.35,54 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie funktioniert ein Intrusion Detection System und welche Vorteile bietet es für die Sicherheit von Computersystemen?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk oder auf einem Computer, um ungewöhnliche Aktivitäten oder Angriffe zu erkennen. Es analysiert Protokolle, Signaturen und Verhaltensmuster, um potenzielle Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Sicherheit von Computersystemen und die Möglichkeit, schnell auf Bedrohungen zu reagieren. **
Ähnliche Suchbegriffe für Snort-Intrusion-Detection-and
-
Vanpee & Westerberg Ad600 acoustic detectionThe AD600 is a presence detector for energy-saving lighting control. By monitoring sounds from two different areas of frequency and analysing them, "presence" is detected. The lighting is switched on by the inaudible "sounds" with low frequencies which arise when a door opens. The lighting is then kept switched on by higher sound frequencies from footsteps and speech. The main function is automatic activation/deactivation of the lighting in the event of presence/absence. Activation/ deactivation can take place in two separate channels, A and B (lighting groups).677,60 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Fault Detection in Microservice ArchitecturesIn the age of continuous delivery and microservices, the difference between resilient software and production chaos lies in proactive fault detection. This book shows how to harness the power of...65,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
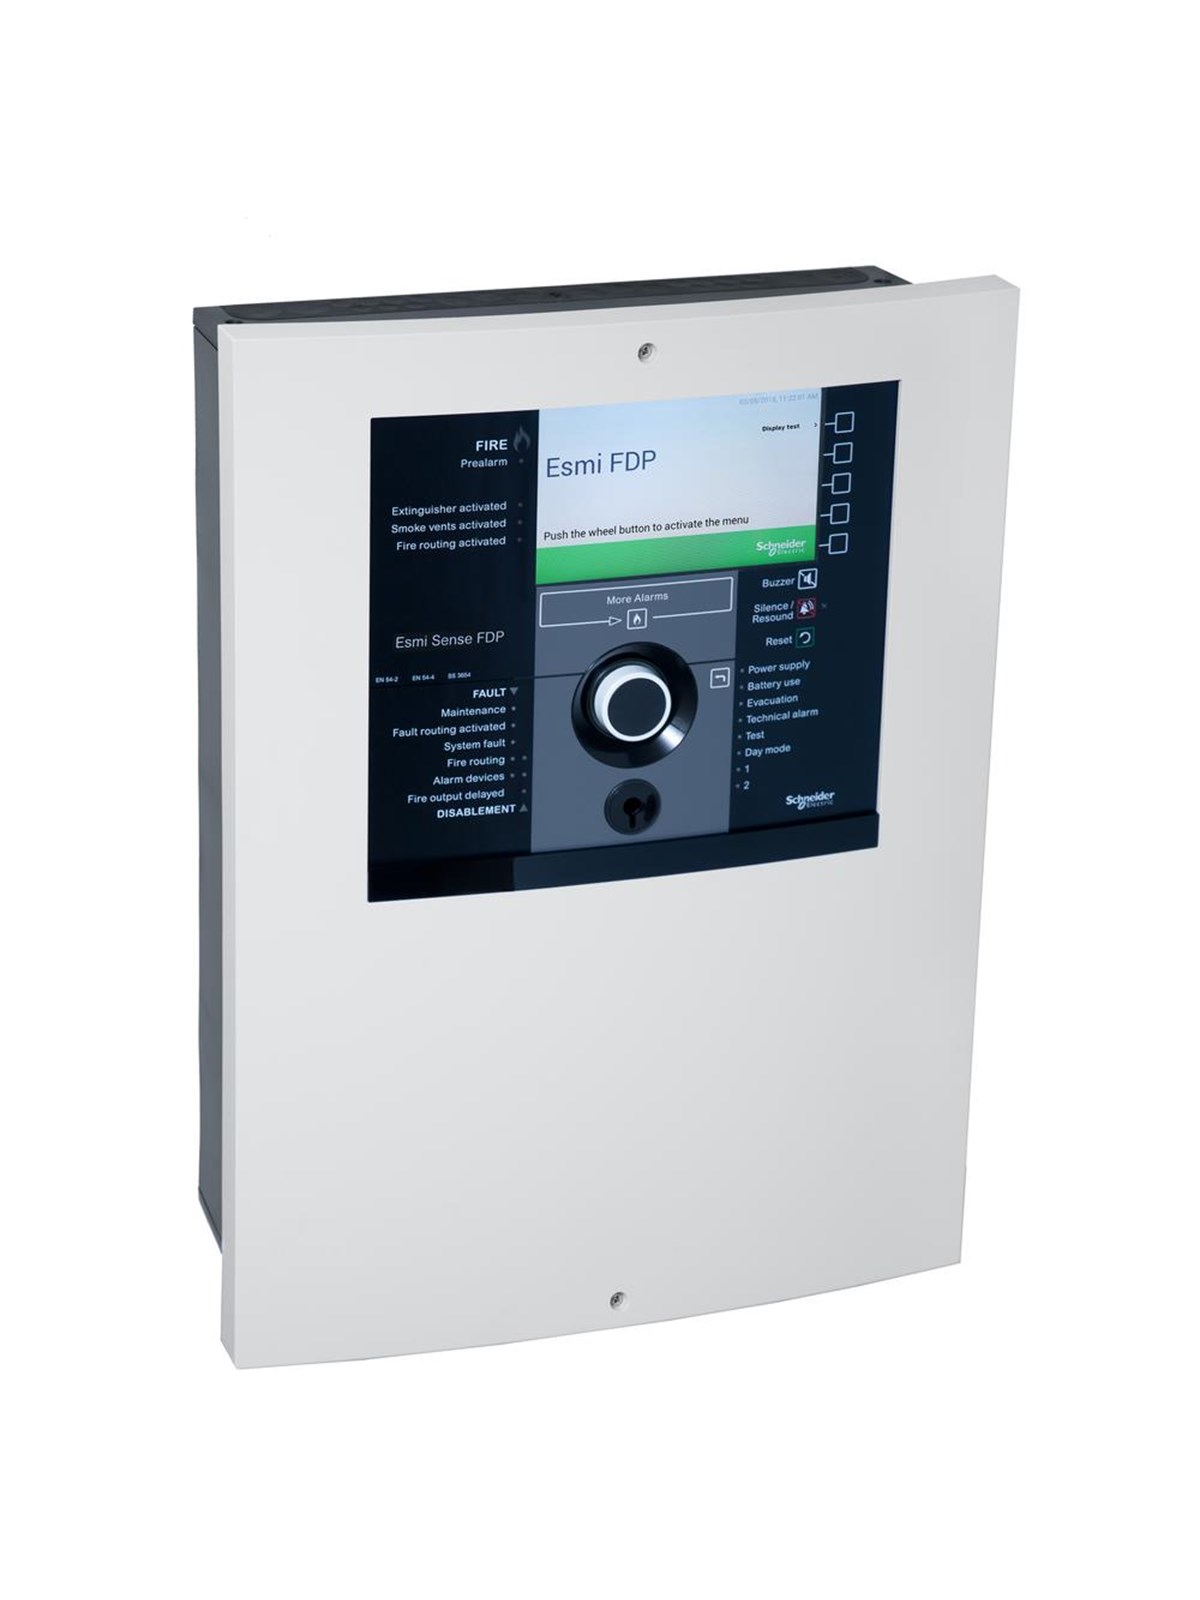
ESMI sense fdp252 fire detection panel - dkEsmi Sense FDP252 fire detection panel - DK. Label: Esmi fire detection panels - range of product: Esmi fire detection panels - product or component type: control panel - number of batteries: 2 x 12 V 17 Ah - colour tint: frame dark grey (NCS S 7502-B) ,cover light grey (NCS S 1005-R80B) - current consumption: 1.0 A at 24 V DC standby ,4.8 A at 24 V DC alarm - Range Presentation: Fire safety systems are a critical part of any business. Schneider Electric offer intelligent, innovative fire detection products that are user-friendly, modular, flexible, scalable and highly reliable.Esmi fire detection system grows easily with the site because of its modularity. Fire protection needs vary according to the level of protection desired, the use and purpose of the area covered, insurance company recommendations, the regulations imposed by fire and rescue officials, and the individual demands of the property owner. All Schneider Electric's panels are CPR certified and comply with European stan3462,43 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Schutz der Integrität der Person - Prevention and SafeguardingNachdem nun für die beiden großen Kirchen in Deutschland bundesweite und für die katholischen Bistümer zum Teil auch diözesane Studien zum sexuellen Missbrauch vorgelegt worden sind, kann man nicht...25,70 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Sicherheit von Netzwerken?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es hilft dabei, Sicherheitslücken zu identifizieren und zu schließen, um Datenverlust und Schäden zu verhindern. Durch die frühzeitige Erkennung von Angriffen können Unternehmen schnell reagieren und ihre Netzwerke besser schützen. **
-
Welche Vorteile bietet ein Intrusion Detection System für die Sicherheit von Netzwerken und wie funktioniert es?
Ein Intrusion Detection System bietet die Möglichkeit, verdächtige Aktivitäten in einem Netzwerk zu erkennen und darauf zu reagieren, um potenzielle Angriffe frühzeitig zu erkennen und abzuwehren. Es funktioniert, indem es den Datenverkehr im Netzwerk überwacht, Anomalien und bekannte Angriffsmuster identifiziert und Alarme auslöst, um Sicherheitsverantwortliche über potenzielle Bedrohungen zu informieren. Durch die Implementierung eines Intrusion Detection Systems können Unternehmen ihre Netzwerke besser schützen und Sicherheitsvorfälle schneller erkennen und darauf reagieren. **
-
Wie können Unternehmen effektivere Intrusion Detection Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection Systeme implementieren, indem sie regelmäßig Updates und Patches installieren, um Schwachstellen zu beheben. Außerdem sollten sie Mitarbeiter regelmäßig schulen, um Phishing-Angriffe zu erkennen und zu vermeiden. Zudem ist es wichtig, eine umfassende Überwachung des Netzwerkverkehrs durchzuführen, um verdächtige Aktivitäten frühzeitig zu erkennen. **
-
Wie können Unternehmen effektivere Intrusion Detection-Systeme implementieren, um sich vor Cyberangriffen zu schützen?
Unternehmen können effektivere Intrusion Detection-Systeme implementieren, indem sie regelmäßig ihre Systeme auf Schwachstellen überprüfen, Sicherheitsrichtlinien implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie auf aktuelle Bedrohungen und Angriffsmethoden auf dem Laufenden bleiben, um ihre Systeme entsprechend zu schützen. Die Nutzung von fortschrittlichen Technologien wie künstlicher Intelligenz und maschinellem Lernen kann ebenfalls helfen, Angriffe frühzeitig zu erkennen und abzuwehren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.